Was „sicher“ bei einer Erweiterung heißt
Jede Erweiterung, die beim Chrome Web Store eingereicht wird, durchläuft dieselbe Prüfung aus automatischen Systemen und manuellen Kontrollen, laut Googles Dokumentation des Prüfverfahrens. Diese Prüfung ist der Grund, warum der Malware-Anteil klein ist. Ein Versprechen für eine einzelne Erweiterung ist sie nicht, und sie sieht die eingereichte Version, nicht das, was die nächste tun wird.
Den besseren Maßstab liefert ein Ethical Hacker, den PCWorld zitiert: Eine Erweiterung ist Software wie jede andere, mit Zugriff auf die Seiten, die man öffnet. Man prüft sie also so, wie man ein Programm vor der Installation prüfen würde. Woraus eine Erweiterung besteht und was ihr Manifest festlegt, erklärt Was ist eine Browsererweiterung.
Wie eine sichere Erweiterung unsicher wird
Chrome aktualisiert Erweiterungen im Hintergrund, ohne zu fragen, es sei denn, das Update bringt eine neue Berechtigungswarnung mit. Eine vertrauenswürdige Erweiterung kann sich also über Nacht ändern. Dokumentiert sind zwei Wege: ein Verkauf und ein gekapertes Entwicklerkonto.
An einen neuen Besitzer verkauft: The Great Suspender
The Great Suspender sparte Arbeitsspeicher, indem es ungenutzte Tabs schlafen legte, und hatte über 2.000.000 Nutzer. Im Juni 2020 verkaufte der Entwickler es an einen unbekannten Käufer, berichtete BleepingComputer. Version 7.1.8 vom Oktober 2020 brachte Skripte mit, die Nutzer verfolgten und Code von einem fremden Server ausführten. Microsoft entfernte die Erweiterung zuerst aus dem Edge-Store. Am 4. Februar 2021 nahm Google sie als Malware aus dem Store und deaktivierte sie auf den Rechnern der Nutzer, wie 9to5Google festhielt.
Gekapertes Entwicklerkonto: Cyberhaven
Am 24. Dezember 2024 verschaffte sich ein Angreifer per Phishing Zugang zum Chrome-Web-Store-Konto eines Mitarbeiters von Cyberhaven, einem Sicherheitsunternehmen, laut der Analyse von Obsidian Security. Früh am 25. Dezember veröffentlichte der Angreifer Version 24.10.4 unter der echten Erweiterung des Unternehmens, und Chrome spielte sie automatisch aus. Sie zielte auf angemeldete Sitzungen und Cookies. Cyberhaven entdeckte sie am selben Tag um 23:54 UTC, entfernte sie innerhalb einer Stunde und veröffentlichte die saubere Version 24.10.5, so KeepAware; dort werden auch weitere Erweiterungen derselben Kampagne zugeordnet.
Was die beiden Fälle bedeuten
In beiden Fällen war die Erweiterung am Tag der Installation in Ordnung. Die Prüfpunkte unten betreffen deshalb, wer sie veröffentlicht und wie sie aktualisiert wird; sie lohnen sich wiederholt, nicht nur einmal. Manifest V3 verbietet inzwischen, Code von einem Server nachzuladen, und schließt damit den Weg, den The Great Suspender genommen hat. Ein bösartiges Update, das signiert über den Store veröffentlicht wird, verhindert es nicht; genau das ist Cyberhaven passiert.
Fünf Prüfpunkte vor der Installation
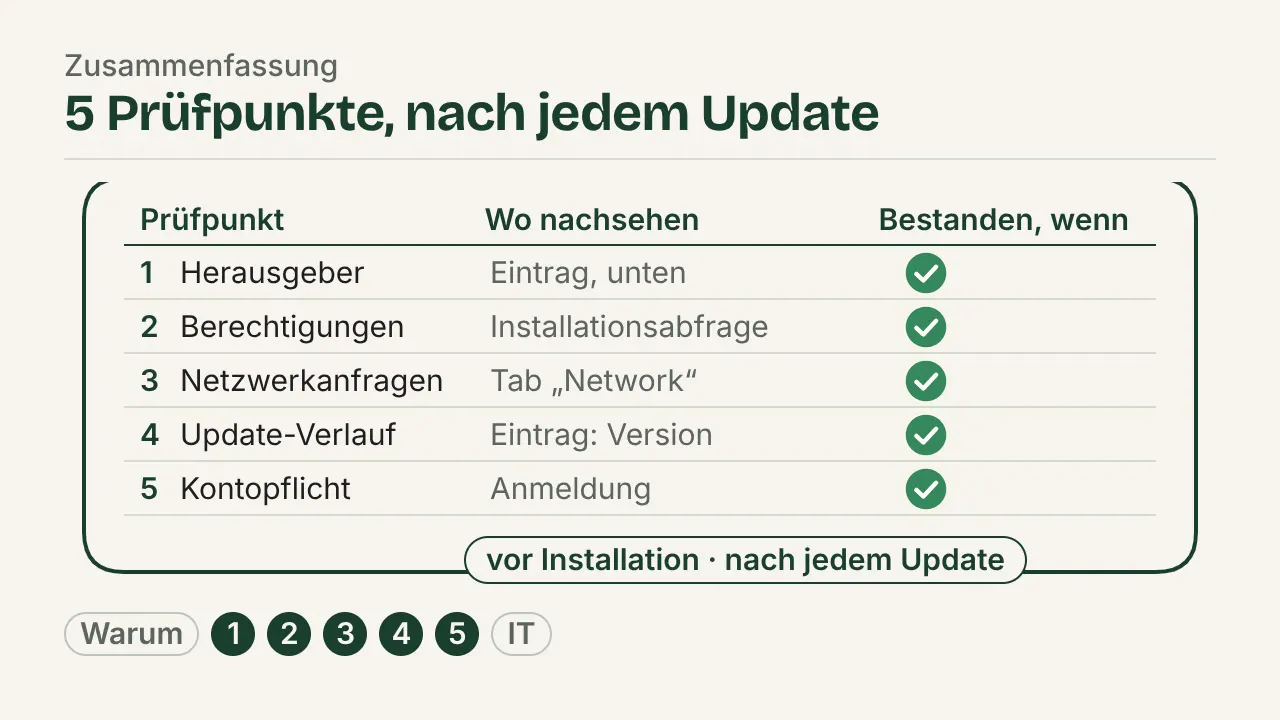
Jeder Prüfpunkt sagt, wo man nachsieht und was als bestanden gilt. Zusammen dauern sie etwa zehn Minuten pro Erweiterung, und die Tabelle lässt sich direkt in ein Freigabeformular übernehmen.
| Prüfpunkt | Wo nachsehen | Bestanden, wenn |
|---|---|---|
| Herausgeber | Store-Eintrag, Angaben zum Entwickler | Ein namentlich genanntes Unternehmen oder eine Person, die man außerhalb des Stores findet und deren Website auf den Eintrag zurückverweist |
| Berechtigungen | Warnungen bei der Installation; Details in chrome://extensions | Jede Berechtigung erklärt sich aus einer Funktion; Zugriff auf alle Websites ist optional oder wird pro Website erteilt |
| Netzwerkanfragen | Datenschutzangaben im Store; Network-Panel des Service Workers | Was gesendet wird, stimmt mit den Angaben im Store überein, und die Aufgabe braucht es |
| Update-Verlauf | Version und Aktualisierungsdatum im Store; Versionshinweise | Regelmäßige Updates vom selben Herausgeber, mit Hinweisen, was sich geändert hat |
| Kontopflicht | Beschreibung im Store; erster Start | Kein Konto für die Aufgabe, oder ein genannter Speicherort und ein Löschverfahren |
Herausgeber
Der untere Teil eines Store-Eintrags nennt den Entwickler, oft mit Website, E-Mail-Adresse und der Angabe, ob er sich als Händler (Trader) ausgewiesen hat. Bestanden ist die Prüfung bei einem Unternehmen oder einer Person, die man außerhalb des Stores findet. Vorsicht bei einem Eintrag, der niemanden nennt, und bei einem kürzlich geänderten Entwicklernamen: So zeigt sich ein Verkauf von außen.
Berechtigungen
Die Warnungen lesen, die Chrome bei der Installation zeigt, und jede einer Funktion zuordnen, die die Erweiterung verspricht. Bestanden ist die Prüfung, wenn sich jede Berechtigung aus einer Funktion erklärt und breiter Zugriff auf Websites optional ist oder pro Website erteilt wird. Häufige Warnungen, zitiert aus Chromes Berechtigungsliste:
| Warnung | Was die Erweiterung damit kann | Passt zu einer Aufgabe wie |
|---|---|---|
| „Alle Ihre Daten auf allen Websites lesen und ändern“ | Code in jeder geöffneten Seite ausführen | Ein Werbeblocker oder Passwortmanager; kein Taschenrechner |
| „Read your browsing history“ (Browserverlauf lesen) | Adresse und Titel offener Tabs sehen | Ein Tab-Manager oder ein Werkzeug, das festhält, auf welcher Seite ein Schritt stattfand |
| „Read and change your browsing history on all signed-in devices“ (Browserverlauf auf allen angemeldeten Geräten lesen und ändern) | Den Verlauf lesen und löschen | Eine Suche im Browserverlauf |
| „Communicate with cooperating native applications“ (mit kooperierenden nativen Anwendungen kommunizieren) | Mit einem auf dem Rechner installierten Programm sprechen | Die Browser-Ergänzung eines Passwortmanagers für den Desktop |
Was jede Berechtigung und jede Art von Websitezugriff im Einzelnen bedeutet, steht in was eine Browsererweiterung sehen kann.
Netzwerkanfragen
Zuerst die Frage, ob die Erweiterung für ihre Aufgabe überhaupt einen Server braucht; die Datenschutzangaben im Store-Eintrag sagen, was der Entwickler nach eigener Angabe erhebt. Um zu sehen, was sie sendet, in chrome://extensions den Entwicklermodus einschalten, unter „Ansichten überprüfen“ auf „Service Worker“ klicken, den Tab „Network“ öffnen und die Aufgabe einmal erledigen. Die vollständige Methode steht in wie man prüft, was eine Erweiterung sendet.
Update-Verlauf
Der Store-Eintrag zeigt die aktuelle Version und das Datum der letzten Aktualisierung. Jahre ohne Update können heißen, dass die Erweiterung aufgegeben ist und vielleicht zum Verkauf steht; eine plötzliche Serie von Updates nach langer Pause kann einen neuen Besitzer bedeuten. Bestanden ist die Prüfung bei regelmäßigen Updates vom selben Herausgeber mit Versionshinweisen. Bringt ein Update eine Berechtigung mit neuer Warnung, deaktiviert Chrome die Erweiterung, bis man zustimmt, laut Chromes Leitfaden zu Berechtigungswarnungen. Diese Abfrage ist eine neue Prüfung, kein Wegklicken.
Kontopflicht
Ein Konto bedeutet, dass die Arbeit an einen Server gebunden ist: mindestens über die Anmeldung, oft mit dem Inhalt selbst. Für vertrauliche Arbeit besteht die Prüfung, wenn für die Aufgabe kein Konto nötig ist, oder wenn das Konto einen genannten Speicherort und ein Löschverfahren hat. Das ist kein Urteil gegen Cloud-Werkzeuge, sondern die Frage, die jede Datenschutzprüfung nach DSGVO stellen wird.
Sicher im Unternehmen: was die IT ergänzt
Prüfungen durch jeden einzelnen Mitarbeiter lassen sich nicht hochskalieren. Die IT sperrt deshalb meist alle Erweiterungen und gibt freigegebene einzeln per ID frei; sie kann außerdem nach Berechtigung sperren oder Erweiterungen von bestimmten Websites fernhalten. Die Schritte und ein Freigabeblatt zum Ausfüllen stehen in wie die IT eine Erweiterung freigibt und verteilt. Auf jedem Rechner markiert zusätzlich Chromes Sicherheitscheck installierte Erweiterungen, die nicht mehr im Chrome Web Store stehen, weil sie als Malware erkannt wurden, gegen die Store-Richtlinien verstoßen haben oder vom Entwickler zurückgezogen wurden, laut BleepingComputer.
Die Prüfliste an einer Erweiterung durchgespielt
Die hier geprüfte Erweiterung ist die eigene des Herausgebers: stepkeep, ein Schrittrekorder vom Team, das diesen Ratgeber schreibt. Gewählt wurde sie, weil sich jede Antwort belegen lässt, das Manifest eingeschlossen. Das Ergebnis am 1. Oktober 2026:
| Prüfpunkt | Befund | Wo man es selbst nachprüft |
|---|---|---|
| Herausgeber | GRAN Software Solutions GmbH, Berlin | Store-Eintrag; das Impressum im Fuß dieser Website |
| Berechtigungen | activeTab, tabs („Read your browsing history“, Browserverlauf lesen), storage, scripting, downloads („Manage your downloads“, Downloads verwalten); Zugriff auf eine Website wird für genau diese Website angefragt, wenn die Aufnahme startet | Warnungen bei der Installation; Details in chrome://extensions; das Manifest in Was ist eine Browsererweiterung |
| Netzwerkanfragen | Keine Anfrage an einen Server im Code; Lizenzschlüssel werden offline gegen eine signierte Nachricht geprüft | Network-Panel des Service Workers beim Aufnehmen und Exportieren |
| Update-Verlauf | Version 1.4.0 | Version und Aktualisierungsdatum im Store-Eintrag |
| Kontopflicht | Keines | Erster Start: Die Aufnahme beginnt ohne Anmeldung |
Das ist der heutige Befund, kein Versprechen für jede künftige Version. Dieselben fünf Prüfpunkte gelten nach jedem Update, für diese Erweiterung wie für jede andere.
Quellen
Alle Seiten geprüft am .
- Cybersecurity News: Googles Zahl zu Malware in Installationen aus dem Chrome Web Store (Juni 2024). Unter 1 % der Installationen 2024 enthielten Malware, so Googles Chrome-Sicherheitsteam im Juni 2024.
- Chrome for Developers: Chrome Web Store review process. Alle Einreichungen durchlaufen dieselbe Prüfung aus automatischen und manuellen Kontrollen.
- BleepingComputer: Google Chrome to warn when installed extensions are malware. Was der Sicherheitscheck markiert.
- PCWorld: Chrome extensions are software, treat them like it. Die Sicht auf Erweiterungen als Software; wenige installieren, ungenutzte entfernen.
- BleepingComputer: The Great Suspender Chrome extension's fall from grace. Der Verkauf im Juni 2020, über 2.000.000 Nutzer, Version 7.1.8 und ihr nachgeladener Code, die Entfernung aus dem Edge-Store.
- 9to5Google: The Great Suspender aus dem Chrome Web Store entfernt. Am 4. Februar 2021 aus dem Store genommen und auf den Rechnern der Nutzer deaktiviert.
- Obsidian Security: Behind the breach at Cyberhaven. Der Phishing-Angriff vom 24. Dezember 2024 und Version 24.10.4.
- KeepAware: Cyberhaven browser extension compromise. Veröffentlichung am 25. Dezember, Entdeckung und Entfernung, Version 24.10.5, Sitzungen und Cookies, weitere Erweiterungen.
- Chrome for Developers: What is Manifest V3. Kein nachgeladener Code von Servern.
- Chrome for Developers: Permissions list. Der Warntext jeder Berechtigung.
- Chrome for Developers: Permission warning guidelines. Ein Update, das eine Warnung hinzufügt, deaktiviert die Erweiterung, bis der Nutzer zustimmt.